Slopsquatting
Vad är Slopsquatting?
Slopsquatting är ett säkerhetshot där angripare utnyttjar att AI-kodassistenter ibland hittar på namn på kodpaket som inte finns. Ett kodpaket är färdig kod som någon annan har skrivit och delat, och som programmerare hämtar hem med ett enda kommando i stället för att skriva allt själva. Eftersom AI:n ofta hittar på samma namn gång på gång kan en angripare ta reda på vilka namn det är, registrera dem i förväg och lägga in skadlig kod.
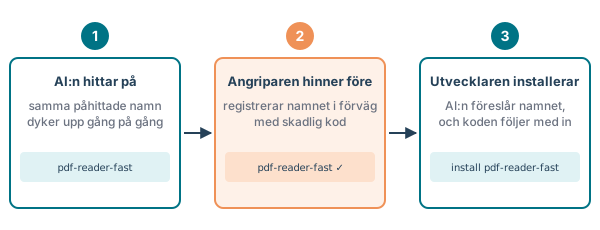
Ett påhittat exempel: en angripare har märkt att AI-assistenter gärna föreslår paketet "pdf-reader-fast", som inte fanns, och har registrerat namnet med skadlig kod. När du sedan ber en assistent om hjälp att läsa text ur PDF-filer föreslår den samma paket. Namnet finns nu på riktigt, kommandot fungerar, och den skadliga koden hamnar i ditt projekt.
Termen myntades 2025 av Seth Larson på Python Software Foundation. Den bygger på det äldre begreppet typosquatting, där en angripare registrerar ett namn som liknar ett riktigt i hopp om att någon ska stava fel. Vid slopsquatting är det AI:n, inte människan, som "stavar fel", och första ledet kommer från "AI slop". Skyddet är enkelt men lätt att glömma: kontrollera att ett paket som AI:n föreslår faktiskt finns och används av andra innan du installerar det.
Ursprung och källa
Seth Larson, 2025
Se även
Läs mer

Nu kan du det här ordet.
Hur många fler har du koll på? Spela Ordkollen →